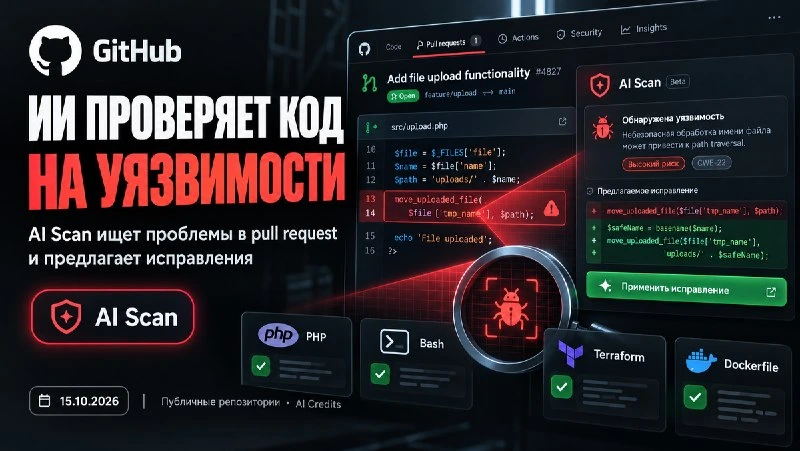
GitHub объявил о полноценном запуске AI Scan — инструмента, который проверяет изменения программного кода на потенциальные уязвимости.
В отличие от традиционного анализатора CodeQL, новая система охватывает дополнительные языки и технологии, включая PHP, Bash, Terraform и Dockerfile.
Когда разработчик предлагает изменения в проекте, AI Scan может автоматически проверить их, объяснить обнаруженную проблему и предложить исправление.
Доступность: функция доступна для публичных репозиториев, включая личные. Отдельная подписка GitHub Copilot не требуется, однако проверки расходуют оплачиваемые AI Credits. Для закрытых корпоративных репозиториев действуют дополнительные требования.
Почему важно: ИИ постепенно становится частью обычной проверки безопасности программ. Особенно интересно расширение поддержки PHP и других технологий, которые раньше были хуже охвачены стандартными инструментами.